यह एक आर्काइव लेख है, जिसे Nov 29, 2022 को प्रकाशित किया गया था। इसमें दी गई जानकारी वर्तमान समय के लिहाज से पुरानी हो सकती है।
AIIMS Ransomware Attack: दिल्ली एम्स का सर्वर सातवें दिन भी रहा ठप, हैकिंग की आतंकी एंगल से होगी जांच
AIIMS Ransomware Attack एनआइसी ई-हास्पिटल डाटाबेस और ई-हास्पिटल के लिए एप्लिकेशन सर्वर बहाल कर दिए गए हैं। एनआइसी टीम एम्स ...और पढ़ें
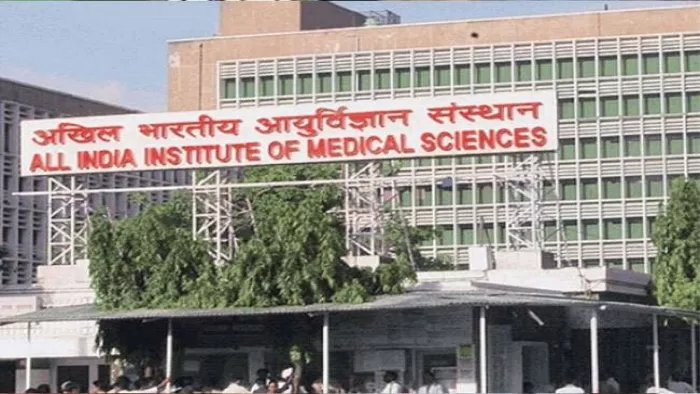
नई दिल्ली, आनलाइन डेस्क। AIIMS Ransomware Attack: दिल्ली एम्स का सर्वर मंगलवार को सातवें दिन भी ठप रहा। ऐसे में मेन्युअली तरीके से काम होने से मरीजों को काफी दिक्कतों का सामना करना पड़ रहा है। एम्स का सर्वर हैक करने के मामले में अब तक स्पेशल सेल की साइबर सेल व केंद्रीय सुरक्षा एजेंसियां यह पता नहीं लगा पाई है कि किसने व कहां से सर्वर को हैक किया है।
छह दिन से दिल्ली पुलिस समेत सभी सुरक्षा एजेंसियां जांच में जुटी
छह दिन से दिल्ली पुलिस समेत सभी सुरक्षा एजेंसियां जांच में जुटी हुई है। इस बीच सूत्रों से यह जानकारी मिली है कि हैकर्स ने अखिल भारतीय आयुर्विज्ञान संस्थान (एम्स) से क्रिप्टोकरेंसी में अनुमानित 200 करोड़ रुपये की मांग की है। दिल्ली पुलिस के वरिष्ठ अधिकारी ने पैसे मांगने की बात से साफ इन्कार किया है। सूत्रों के मुताबिक सर्वर हैक हो जाने पर आपात स्थिति में रोगी देखभाल सेवाएं, आउट पेशेंट, इन पेशेंट और प्रयोगशाला विंग को मैन्युअल किया जा रहा है।
अस्पताल में कंप्यूटरों पर इंटरनेट सेवाएं बंद
इंडिया कंप्यूटर इमरजेंसी रिस्पांस टीम, दिल्ली पुलिस और गृह मंत्रालय के प्रतिनिधि रैनसमवेयर हमले की जांच कर रहे हैं। 25 नवंबर को दिल्ली पुलिस की इंटेलिजेंस फ्यूजन एंड स्ट्रैटेजिक ऑपरेशन द्वारा उगाही करने की कोशिश और साइबर आतंकवाद का मामला दर्ज किया था। जांच एजेंसियों की सिफारिशों पर अस्पताल में कंप्यूटरों पर इंटरनेट सेवाएं बंद कर दी गई है क्योंकि एम्स के सर्वर में पूर्व प्रधानमंत्रियों, मंत्रियों, नौकरशाहों और जजों समेत कई वीआईपी का स्वास्थ्य संबंधी डाटा स्टोर है।
सर्वरों को स्कैन करके डाटाबेस और एप्लिकेशन के लिए तैयार
एनआइसी ई-हास्पिटल डाटाबेस और ई-हास्पिटल के लिए एप्लिकेशन सर्वर बहाल कर दिए गए हैं। एनआइसी टीम एम्स में स्थित अन्य ई-हास्पिटल सर्वरों से संक्रमण को स्कैन और साफ करने में जुटी हुई है, जो अस्पताल सेवाओं के वितरण के लिए आवश्यक है। ई-हास्पिटल सेवाओं को बहाल करने के लिए व्यवस्थित किए गए चार भौतिक सर्वरों को स्कैन करके डाटाबेस और एप्लिकेशन के लिए तैयार किया गया है। साथ ही एम्स के नेटवर्क सैनिटाइजेशन का काम चल रहा है। सर्वर और कंप्यूटर के लिए एंटीवायरस समाधान व्यवस्थित किए जा रहे हैं। फिलहाल इस मामले की जांच NIA को सौंप दी गई है। अब जानकारी मिल रही है कि एनआईए अब इस हैकिंग मामले की जांच आंतकी एंगल से करेगी।