पांच लाख फर्जी ईमेल आईडी बेचने वाला अंतरराज्यीय नेटवर्क बेनकाब, पाकिस्तान-बांग्लादेश से जुड़े तार
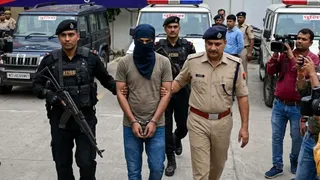
अंकित शंखवार ने 5 लाख फर्जी ईमेल आईडी बनाकर विदेश में बेचीं, जिसका नेटवर्क कई राज्यों और पाकिस्तान-बांग्लादेश तक फैला ...और पढ़ें
यह तस्वीर एआई द्वारा बनाई गई है।
HighLights
अंकित शंखवार ने 5 लाख फर्जी ईमेल आईडी बनाईं।
नेटवर्क यूपी, उत्तराखंड, महाराष्ट्र, दिल्ली, बंगाल तक फैला।
पाकिस्तान, बांग्लादेश से जुड़े तार, बम धमकियों की जांच।
राज्य ब्यूरो, लखनऊ। पांच लाख फर्जी ईमेल आईडी बनाकर विदेश में बैठे संदिग्धों को बेचने के आरोपित अंकित शंखवार का नेटवर्क उत्तर प्रदेश से लेकर उत्तराखंड, महाराष्ट्र, दिल्ली और बंगाल समेत कई राज्यों तक फैला था। आतंकवाद निरोधक दस्ता (एटीएस) की जांच में उसके विदेशी संपर्कों, कथित सहयोगियों और ईमेल आईडी का इस्तेमाल करने वालों की कड़ियां खंगाली जा रही हैं।
आरोपित करीब 11 महीने से एटीएस के रडार पर था। जांच एजेंसी अब यह पता लगाने में जुटी है कि फर्जी ईमेल अकाउंट का इस्तेमाल स्कूलों को बम से उड़ाने की धमकी देने समेत किन-किन आपराधिक गतिविधियों में किया गया।
मूलरूप से घाटमपुर के अनोइया गांव और वर्तमान में कानपुर के देहली सुजानपुर स्थित सकरापुर निवासी अंकित वर्ष 2021 से फर्जी पहचान के आधार पर ईमेल आइडी तैयार कर विदेश में बैठे लोगों को बेच रहा था। आरोप है कि वह अपने दो साथियों के साथ मिलकर प्राक्सी सर्वर और आटोमेशन टूल्स की मदद से बड़ी संख्या में ईमेल अकाउंट बनाता था।
इसके लिए फर्जी नाम-पते का इस्तेमाल किया जाता था। इन अकाउंट को बेचने के बाद भुगतान क्रिप्टो करेंसी के रूप में लेने की बात सामने आई है। जांच में पाकिस्तान, बांग्लादेश और तुर्किये समेत कई देशों में बैठे लोगों से संपर्क के संकेत मिले हैं। आरोपित की विदेशियों से फोन पर बातचीत और फेसबुक पर बने ‘बाय एंड सेल’ ग्रुपों के जरिये संपर्कों की भी पड़ताल की जा रही है।
पुलिस आयुक्त रघुबीर लाल के मुताबिक, अंकित के फोन और लैपटाप से कई देशों के नंबरों से जुड़े संपर्क तथा यूएसडीटी क्रिप्टो करेंसी के लेनदेन के साक्ष्य मिले हैं। डाटा की छंटाई कर संदिग्ध नंबरों की पहचान की जा रही है। संबंधित जानकारी एटीएस से साझा की जाएगी।
अंकित ने जिस ईमेल आईडी को बांग्लादेश के अलामीन को बेचा था, उसी से 23 अक्टूबर को मुंबई के महापौर कार्यालय को बम से उड़ाने की धमकी दी गई थी। स्कूलों को धमकी देने के मामलों में इस्तेमाल हुई फर्जी आईडी की कड़ियां भी जांची जा रही हैं।
एटीएस यह पता लगा रही है कि इन अकाउंट का इस्तेमाल किन लोगों ने किया और क्या इसके पीछे कोई संगठित नेटवर्क था। प्रतिबंधित आतंकी संगठन बब्बर खालसा समेत अन्य संगठनों के नाम पर धमकियां दिए जाने की आशंका की भी जांच हो रही है, हालांकि उनकी प्रत्यक्ष भूमिका की पुष्टि नहीं हुई है।
अंकित की गिरफ्तारी के बाद अब उसके दो कथित सहयोगियों और हैंडलर की तलाश की जा रही है। जिस युवक के साथ आरोपित ने शेयर बाजार में निवेश की बात कही थी, उसकी संलिप्तता अब तक सामने नहीं आई है।
मामले में राष्ट्रीय जांच एजेंसी (एनआइए) और विदेशी एजेंसियों की संभावित पड़ताल के बीच जांच का मुख्य फोकस यह पता लगाना है कि ईमेल आईडी का इस्तेमाल करने वाले लोग कौन थे और धमकियों के पीछे किसका हाथ था।
यह भी पढ़ें- यूपी बिछेगा 322 KM लंबा सड़कों का नेटवर्क, प्रदेश में 17500 करोड़ से तैयार होंगे 4 नए एक्सप्रेसवे
देश और दुनिया की ताजा खबरों के लिए Hindi News देखें। Live Cricket Score , IPO Listings, Shiv Chalisa, राशिफल और दुर्गा चालीसा पर अन्य जानकारी पाएं।