सिंगापुर की अदालत ने भारतीय IT वेंडर को सुनाई 7 महिने जेल की सजा, 18 हजार फाइलों में सेंध लगाने का आरोप
सिंगापुर की अदालत ने भारतीय आईटी वेंडर जनार्थनन तमिल कोवन को 28 हफ्ते जेल की सजा सुनाई है, जिन्होंने सरकारी ...और पढ़ें
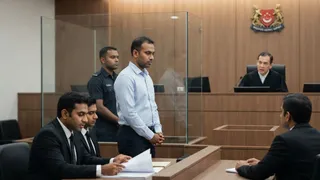
(एआई द्वारा जनरेट की गई प्रतीकात्मक तस्वीर)
समय कम है?
जानिए मुख्य बातें और खबर का सार एक नजर में
डिजिटल डेस्क, सिंगापुर। सिंगापुर की स्टेट कोर्ट्स की करीब 18,000 से ज्यादा खुफिया और गोपनीय फाइलों की सुरक्षा से खिलवाड़ करने के मामले में भारतीय नागरिक जनार्थनन तमिल कोवन को 28 हफ्तों करीब 7 महीने की जेल की सजा सुनाई गई है। 42 साल के जनार्थनन वहां एक आईटी वेंडर के तौर पर काम कर रहे थे।
उन्होंने अदालत में अपना गुनाह कबूल कर लिया है। जनार्थनन पर ऑफिशियल सीक्रेट्स एक्ट (OSA) के तहत सरकारी दस्तावेजों की प्राइवेसी से समझौता करने और सरकार की तरफ से मिले ऑफिशियल लैपटॉप में गैर-कानूनी तरीके से हैकिंग/मॉडिफिकेशन करने के आरोप थे, जिन्हें उन्होंने सही माना है।
क्या है पूरा मामला?
जून 2024 में जनार्थनन को लेनोवो पीसीसीडब्ल्यू सॉल्यूशंस के सर्विस डिलीवरी मैनेजर के तौर पर सिंगापुर की स्टेट कोर्ट्स में एक बाहरी आईटी वेंडर के रूप में तैनात किया गया था। वह स्टेट कोर्ट्स की क्लाउड सिस्टम टीम के टीम लीडर थे, जिसकी जिम्मेदारी अदालतों के विभिन्न सिस्टम और एप्लिकेशन का प्रबंधन करना था।
इस काम के लिए उन्हें सरकार द्वारा प्रबंधित एक लेनोवो थिंकपैड लैपटॉप दिया गया था। सरकारी नियमों और कंपनी की नीतियों के अनुसार इस लैपटॉप का अनधिकृत इस्तेमाल, बदलाव या किसी अन्य को एक्सेस देना पूरी तरह प्रतिबंधित था।
सर्टिफिकेशन परीक्षा के चक्कर में दिया रिमोट एक्सेस
4 अगस्त 2025 को जनार्थनन ने सर्टिफाइड इंफॉर्मेशन सिक्योरिटी मैनेजर बनने के लिए एक अंतरराष्ट्रीय आईटी गवर्नेंस सर्टिफिकेशन परीक्षा देने का फैसला किया। उनका निजी लैपटॉप खराब था, इसलिए उन्होंने कोर्ट द्वारा जारी सरकारी लैपटॉप का उपयोग करने की कोशिश की।
लैपटॉप के सुरक्षा प्रतिबंधों के कारण जब वह परीक्षा सॉफ्टवेयर नहीं चला सके, तो उन्होंने भारत के एक परिचित हरि बालन से संपर्क किया, जिनसे उनकी बातचीत व्हाट्सएप पर आईटी कोर्स को लेकर होती थी। जनार्थनन ने बालन को अपने लैपटॉप का रिमोट एक्सेस दे दिया, जिनका आईपी एड्रेस भारत का था।
लैपटॉप में मौजूद थीं 18000 से अधिक संवेदनशील फाइलें
जिस समय रिमोट कनेक्शन जोड़ा गया, उस वक्त उस लैपटॉप में सिंगापुर स्टेट कोर्ट्स की 18016 फाइलें मौजूद थीं। इनमें से एक फाइल अत्यंत श्रेणी की थी। इन फाइलों में लॉगिन क्रेडेंशियल्स, सीक्रेट कीज और अदालती नेटवर्क के आर्किटेक्चर की गोपनीय जानकारियां शामिल थीं।
हालांकि किसी भी अदालती मामले की सीधी जानकारी इसमें नहीं थी, लेकिन इन जानकारियों के जरिए जज के नोट्स और केस फाइलों जैसे संवेदनशील डेटा वाले मुख्य सिस्टम में अनधिकृत सेंध लगाई जा सकती थी। जांच में पुष्टि हुई कि रिमोट सेशन के दौरान कोई फाइल ट्रांसफर या चोरी नहीं हुई, लेकिन फाइलों की सुरक्षा को गंभीर खतरे में डाल दिया गया था।
अदालत ने क्या कहा?
14 अगस्त 2025 को सिंगापुर न्यायपालिका के कॉर्पोरेट सर्विसेज डिवीजन ने लैपटॉप में अनधिकृत रिमोट डेस्कटॉप एप्लिकेशन इंस्टॉल किए जाने की पुलिस शिकायत दर्ज कराई, जिसके बाद सीआईडी की तकनीकी अपराध शाखा ने मामले की जांच की।
अभियोजन पक्ष ने तर्क दिया कि यह बेहद विडंबनापूर्ण है कि एक आईटी सुरक्षा परीक्षा पास करने के चक्कर में ही क्लाउड टीम के लीडर ने सुरक्षा नियमों की धज्जियां उड़ा दीं। दूसरी ओर, बचाव पक्ष के वकीलों ने आरोपी की आर्थिक तंगी और भारत में परिवार की दुहाई देते हुए कम सजा की मांग की।
डिस्ट्रिक्ट जज लोरेन हो ने मामले की गंभीरता को देखते हुए कहा कि आरोपी ने एक अज्ञात विदेशी इकाई को लैपटॉप का अनधिकृत एक्सेस दिया। इससे एक बड़े साइबर हमले का खतरा पैदा हो सकता था, जिससे जनता में डर और भारी नुकसान की स्थिति बन सकती थी। अदालत ने इन गंभीर जोखिमों को देखते हुए उसे 28 हफ्ते की कैद की सजा सुनाई।