IIT कानपुर को मिली बड़ी सफलता, विकसित की क्वांटम-सुरक्षित क्रिप्टोग्राफिक तकनीक; डिजिटल धोखाधड़ी रोकने में मिलेगी मदद
आईआईटी कानपुर ने डिजिटल धोखाधड़ी और पहचान की जालसाजी रोकने के लिए हाइब्रिड वेरिफिकेशन जीरो-नॉलेज प्रूफ (HV-zkSNARK) तकनीक विकसित की है।
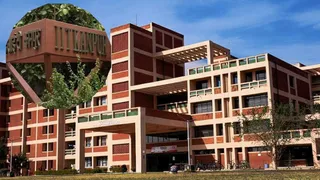
आईआईटी कानपुर। फाइल फोटो
HighLights
आईआईटी कानपुर ने HV-zkSNARK तकनीक विकसित की।
यह तकनीक डिजिटल धोखाधड़ी और पहचान जालसाजी रोकेगी।
क्वांटम-सुरक्षित क्रिप्टोग्राफी को जून 2025 में पेटेंट मिला।
जागरण संवाददाता, कानपुर। ऑनलाइन बैंकिंग, डिजिटल पहचान व इंटरनेट पर होने वाले लेनदेन में सबसे बड़ी चुनौती सामने वाले की पहचान और उसके उपक्रम की विश्वसनीयता है। यह सब जांचते समय निजी जानकारी सुरक्षित रहे इसकी भी चुनौती रहती है।
इसीलिए क्वांटम कंप्यूटरों के संभावित साइबर हमलों के बीच डिजिटल डाटा की सुरक्षा व प्रमाणों के सत्यापन को अधिक भरोसेमंद बनाने की दिशा में आइआइटी, कानपुर ने हाइब्रिड वेरिफिकेशन जीरो-नालेज प्रूफ (एचवी-जेडकेएसनएनएआरके) तकनीक विकसित की है।
यह तकनीक माड्यूलर लैटिस आधारित क्रिप्टोग्राफी पर काम करती है। आइआइटी के इस नवाचार से अब डिजिटल धोखाधड़ी और पहचान छुपा लेने की जालसाजी रुकेगी। इसमें आइआइटी कानपुर के कंप्यूटर साइंस एंड इंजीनियरिंग विभाग के शोधकर्ताओं की क्वांटम-सुरक्षित क्रिप्टोग्राफिक तकनीक मददगार बनेगी।
जून 2025 में भारतीय पेटेंट भी मिल चुका है
इस तकनीक का उपयोग डिजिटल पहचान की पुष्टि, एआइ आधारित सेवाओं, सुरक्षित आनलाइन मतदान या सेवाओं के प्रमाणीकरण, स्वास्थ्य सेवाओं, ब्लाकचेन, डिजिटल रिकार्ड की विश्वसनीयता बढ़ाने व वित्तीय लेनदेन में हो सकता है। इसको जून 2025 में भारतीय पेटेंट भी मिल चुका है। लैटिस-बेस्ड क्रिप्टोग्राफी एक अत्याधुनिक सुरक्षा तकनीक है।
वर्तमान में आनलाइन बैंकिंग या मैसेजिंग के लिए जिस सुरक्षा प्रणाली का उपयोग किया जा रहा, वे कठिन गणितीय समस्याओं (जैसे बड़े नंबरों के प्राइम फैक्टर्स निकालना) पर आधारित हैं। आज के कंप्यूटरों के लिए इन्हें तोड़ना असंभव है, लेकिन भविष्य के शक्तिशाली क्वांटम कंप्यूटर इन्हें हल कर सकते हैं।
गणित में 'लैटिस' का मतलब बिंदुओं का एक ग्रिड या जाल होता है। इस जाल में किसी एक निश्चित बिंदु के सबसे पास का दूसरा बिंदु ढूंढ़ना बेहद कठिन होता है।
शोधकर्ताओं सुप्रिया अधिकारी, अंग्शुमान कर्माकर व पूजा मंडल ने बताया कि प्रणाली में एक निर्धारित सत्यापनकर्ता को जोड़ा गया है, जो पहले गोपनीय तरीके से प्रमाण की जांच करता है। इसके बाद तैयार किए गए छोटे सहायक डाटा और सार्वजनिक कुंजी की मदद से दूसरे लोग भी उसकी वैधता जांच सकते हैं।