
अब डेटा नहीं, AI की चाबी चुरा रहे साइबर अपराधी: जानिए कैसे चल रहा है पूरा खेल
हैकर्स अब पासवर्ड और बैंकिंग डिटेल्स के बजाय AI सर्विस एक्सेस करने वाली API Keys और सेशन टोकन चुरा रहे हैं। चोरी किए गए इन AI क्रेडेंशियल्स का उपयोग अपराधी अपने AI वर्कलोड चलाने, उन्हें बेचने और पीड़ित के अकाउंट से छिपने के लिए कर रहे हैं, जिससे पीड़ित को AI बिल भी चुकाना पड़ सकता है।
अब डेटा नहीं, AI की चाबी चुरा रहे साइबर अपराधी: जानिए कैसे चल रहा है पूरा खेल
समय कम है?
जानिए मुख्य बातें और खबर का सार एक नजर में
टेक्नोलॉजी डेस्क, नई दिल्ली। हैकर्स अब साइबर अपराध की दुनिया में सिर्फ पासवर्ड, बैंकिंग डिटेल्स या कंपनी का डेटा चुराने तक सीमित नहीं रहे। जी हां, अब हैकर्स AI सर्विस का एक्सेस देने वाली API Keys, Session Tokens और दूसरे क्रेडेंशियल्स भी चुरा रहे हैं। Anthropic की सितंबर 2026 थ्रेट इंटेलिजेंस रिपोर्ट के मुताबिक, चोरी किए गए AI क्रेडेंशियल्स का यूज अपराधी अपने AI वर्कलोड रन करने, उन्हें आगे बेचने और वैलिड यूजर के अकाउंट के पीछे छिपने के लिए कर रहे हैं।
एक चोरी की AI Key से क्या फायदे?
एक काम करने वाली AI क्रेडेंशियल्स हैकर्स के लिए इसलिए खास है क्योंकि इससे उन्हें सिर्फ अकाउंट का एक्सेस नहीं मिल रहा, बल्कि इससे आर्थिक फायदा भी हो रहा है।
- Loot: चोरी की गई AI Keys और क्रेडेंशियल्स को आगे बेचा जा सकता है।
- Compute: पीड़ित के AI Resources का यूज करके अपना AI वर्कलोड रन किया जा सकता है।
- Cover: एक्टिविटी किसी वैलिड ग्राहक के अकाउंट से होती दिखाई दे सकती है।
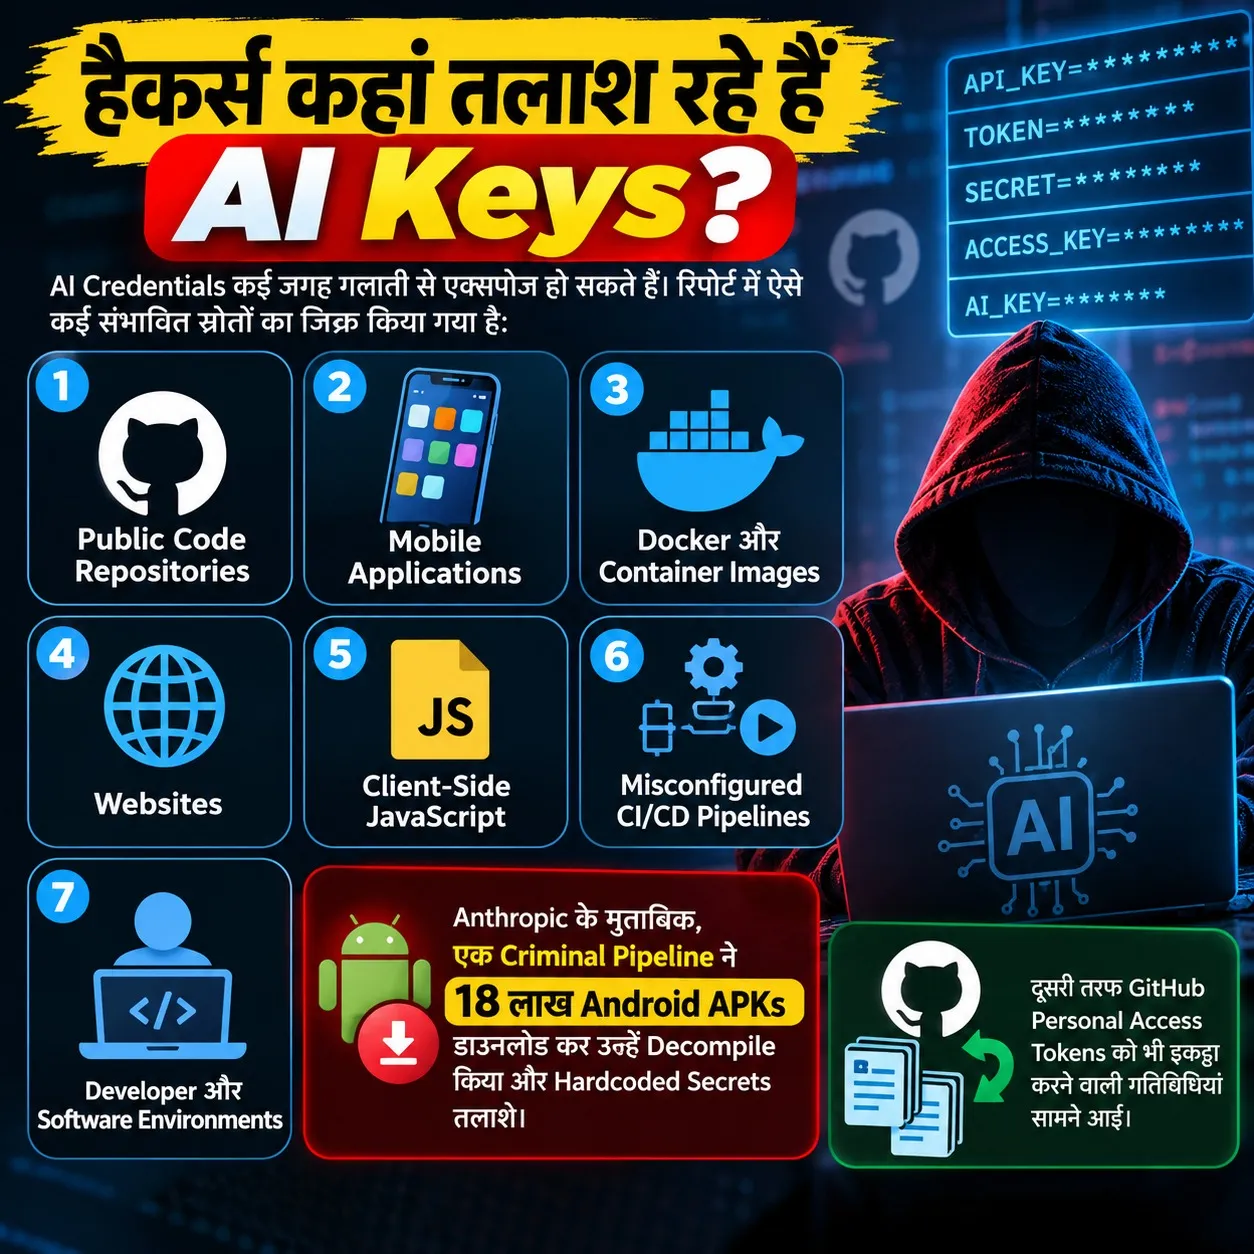
AI एक्सेस भी बन रहा नया डिजिटल एसेट
इस API Key को किसी ऑनलाइन सर्विस के डिजिटल पास Key की तरह समझा जा सकता है। इससे एप या सॉफ्टवेयर बिना हर बार यूजर से लॉगिन कराए AI सर्विस का यूज कर सकता है। जबकि Session Token ये साबित करते हैं कि यूजर पहले ही लॉगिन कर चुका है और इससे आगे भी एक्सेस मिले। ऐसे क्रेडेंशियल्स चोरी होने पर हैकर्स को हर बार पासवर्ड की जरूरत नहीं पड़ेगी।
Deloitte India के Anand Venkatraman का कहना है कि API Keys और Session Tokens अब हाई-वैल्यू डिजिटल एसेट बन गए हैं। पहले चोरी किए गए क्रेडेंशियल्स को नेटवर्क, एप या डेटा तक पहुंचने के साधन के तौर पर देखा जाता था, लेकिन अब क्रेडेंशियल खुद भी अपराधियों का टारगेट बन रहा है।
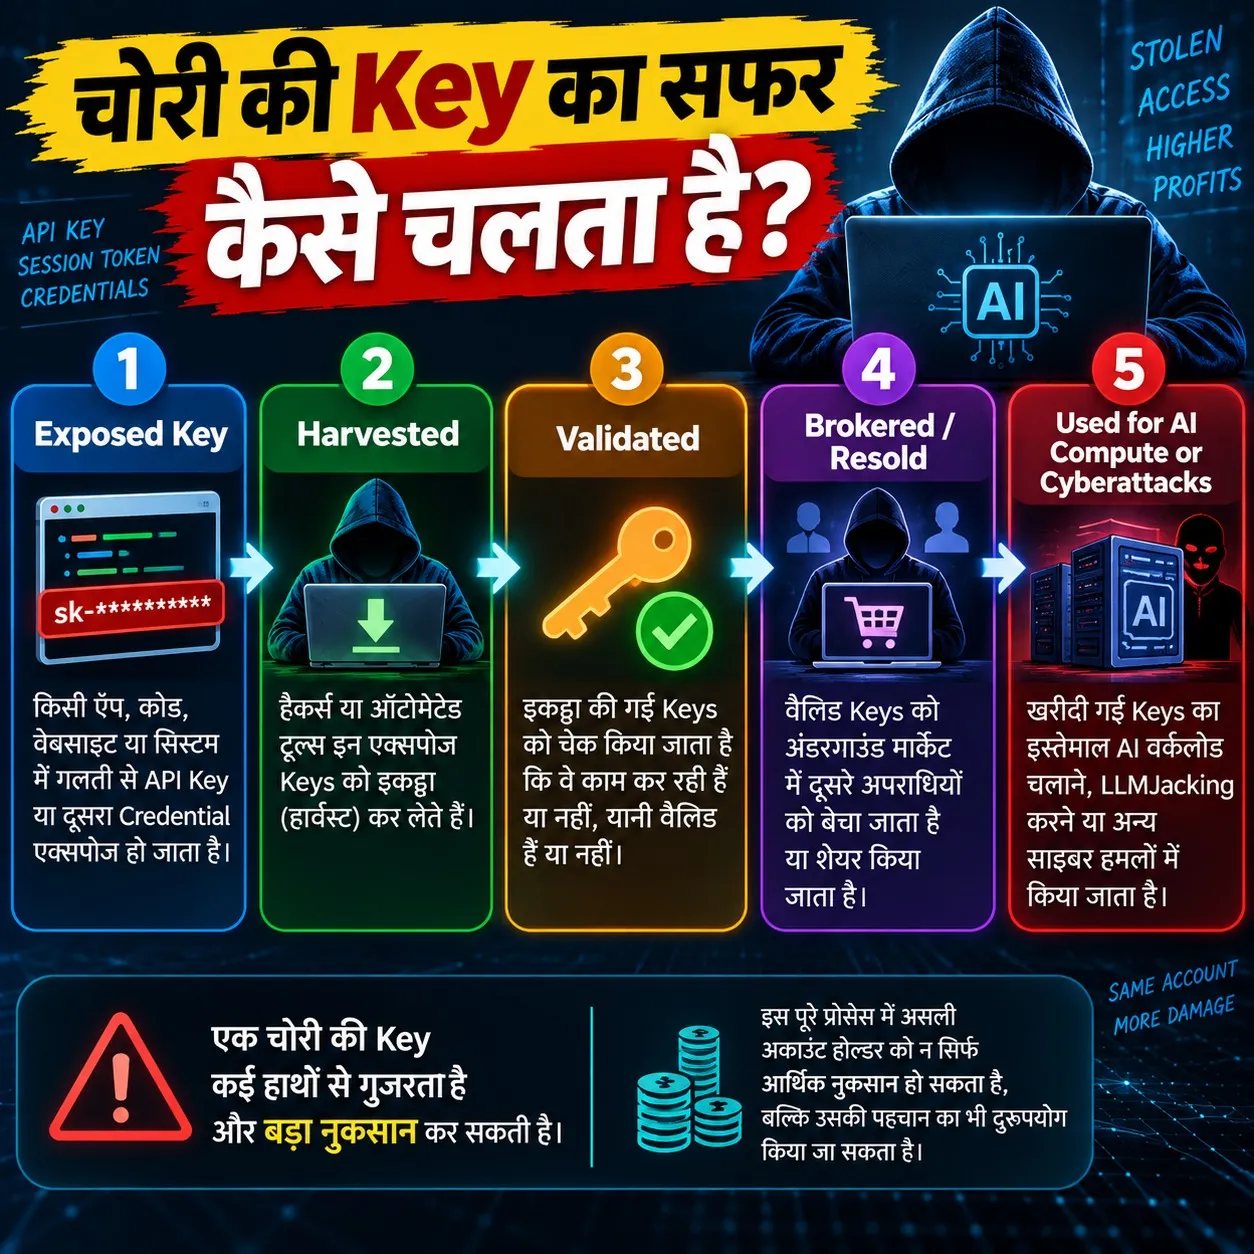
पीड़ित को देना पड़ सकता AI का बिल
रिपोर्ट के मुताबिक, हैकर्स चोरी की AI Key से अपने काम के लिए AI मॉडल और कंप्यूटिंग रिसोर्स का यूज कर सकते हैं। इसे LLMJacking कहा जाता है जिसमें किसी कंपनी के AI या Cloud Resources यूज होता है और इस इस्तेमाल का खर्च पीड़ित के अकाउंट पर पड़ सकता है।
CrowdStrike की 2026 थ्रेट हंटिंग रिपोर्ट में एक ऐसा मामले केस में सामने आया है जिसमें हमलावरों ने कॉरपोरेट AI एक्सेस का यूज करके सिर्फ शुरुआती दो मिनट में ही करीब 2 लाख API रिक्वेस्ट भेज दी। इसका मतलब है कि चोरी किए गए AI एक्सेस का यूज बड़े पैमाने पर किया जा सकता है।
देश और दुनिया की ताजा खबरों के लिए Hindi News देखें। Live Cricket Score ,IPO Listings, Shiv Chalisa, राशिफल और दुर्गा चालीसा पर अन्य जानकारी पाएं।